El correo con errores de ortografía, el saludo genérico y el enlace sospechoso que durante años sirvieron para detectar un intento de phishing han quedado obsoletos. En 2026, la inteligencia artificial generativa redacta mensajes gramaticalmente impecables, clona voces y genera videollamadas con rostros falsos, elevando la ingeniería social a un nivel de sofisticación nunca antes visto. Para Rafael Núñez Aponte, especialista en ciberseguridad, este cambio obliga a repensar por completo la forma en que las empresas entrenan a su personal frente a este tipo de amenazas.
El umbral técnico para lanzar un ataque creíble se ha desplomado, y las consecuencias ya se sienten en toda América Latina.
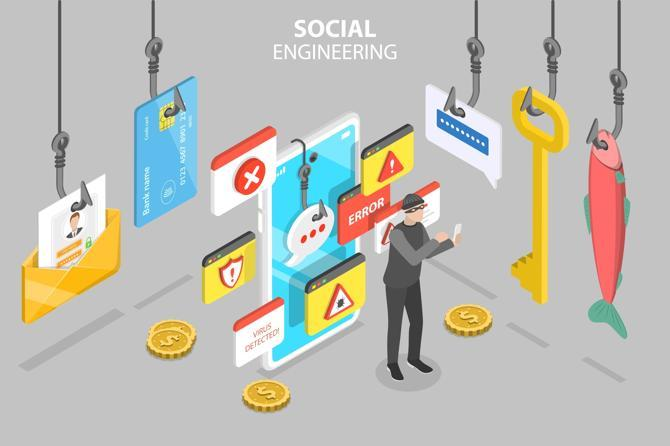
Fuente: https://latam.kaspersky.com/resource-center/definitions/what-is-social-engineering
El phishing tradicional ha muerto: bienvenida la IA generativa
Durante años, las organizaciones se protegieron porque redactar un correo de phishing convincente a escala requería fluidez lingüística, conocimiento cultural del objetivo y una inversión considerable de tiempo por cada víctima. La inteligencia artificial generativa eliminó esos tres límites de un solo golpe.
Investigadores de Cisco Talos han observado a grupos criminales y patrocinados por Estados utilizando modelos de lenguaje de gran tamaño no solo para redactar correos, sino también para generar scripts maliciosos y orquestar ataques de denegación de servicio, lo que confirma que el uso de IA por parte de los atacantes ya es una práctica operativa y no un experimento aislado.
Un análisis reciente detalla que un solo operador puede generar miles de cebos personalizados, adaptados al idioma, al sector y al rol del destinatario, en el tiempo que antes tomaba redactar un único correo convincente. Leer más
Deepfakes, voces clonadas y el nuevo rostro de la ingeniería social
Más allá del correo electrónico, la IA generativa ha llevado la suplantación de identidad a un terreno que hasta hace poco parecía ciencia ficción. Voces clonadas a partir de segundos de audio público y videollamadas protagonizadas por rostros generados artificialmente ya se utilizan para instruir transferencias bancarias urgentes o solicitar credenciales corporativas en nombre de un jefe o un proveedor de confianza.
CrowdStrike documenta cómo las herramientas de inteligencia artificial han hecho que los ataques de ingeniería social sean más personalizados, efectivos y escalables que nunca, incorporando voces sintéticas y videollamadas con rostros generados artificialmente para suplantar a jefes, familiares o proveedores de confianza. Leer más
Uno de los escenarios más comunes es el conocido como fraude del CEO, potenciado ahora por clonación de voz: un empleado del área financiera recibe una llamada que suena idéntica a la de su director general, solicitando una transferencia urgente y confidencial. Sin un protocolo de verificación independiente, la presión de la autoridad y la urgencia suelen bastar para que la operación se ejecute antes de que alguien note el engaño.
El impacto en América Latina: cifras que preocupan
Los números disponibles en la región confirman que no se trata de un riesgo teórico. En Argentina, las estafas de ingeniería social crecieron 183% interanual impulsadas por IA generativa, mientras que a nivel regional distintos informes sectoriales reportan incrementos de hasta 155% en fraudes que combinan ingeniería social con identidades generadas artificialmente. Leer más
Rafael Núñez advierte que, si bien no siempre existen cifras oficiales desagregadas para Venezuela, la tendencia regional es una alerta directa para las empresas locales, que suelen operar con menos controles de verificación que sus pares en mercados más grandes.
Phishing tradicional vs. phishing potenciado por IA: comparativa
El informe de amenazas de ESET correspondiente al primer semestre de 2026 documenta un salto en el uso de inteligencia artificial por parte de los atacantes, incluyendo el primer malware para Android que emplea IA generativa en su propio flujo de ejecución. Leer más
Comparativa: phishing tradicional vs. phishing con IA generativa
| Criterio | Phishing tradicional | Phishing potenciado por IA generativa |
| Calidad de redacción | Frecuentes errores gramaticales y ortográficos | Redacción impecable y adaptada culturalmente |
| Personalización | Genérica, dirigida a grandes volúmenes | Hiperpersonalizada según rol, idioma y contexto |
| Tiempo de creación por ataque | Horas o días por objetivo | Segundos, a gran escala |
| Señales de alerta clásicas | Visibles: saludo genérico, mala gramática | Prácticamente ausentes |
| Canales utilizados | Principalmente correo electrónico | Correo, voz clonada, video y mensajería |
Cómo proteger a tu organización frente a esta nueva ola de ataques
La verificación por un canal alterno antes de autorizar transferencias o compartir credenciales, la formación continua del personal con ejemplos actualizados de ataques reales, las políticas de doble confirmación para operaciones sensibles y la incorporación de herramientas de detección basadas en IA son hoy medidas indispensables, no opcionales.
También resulta clave establecer una palabra o frase clave interna, conocida solo por el equipo, que sirva para confirmar identidad en solicitudes urgentes por teléfono o video, así como limitar la cantidad de audio y video público de directivos y voceros de la empresa, dado que estos materiales son precisamente la materia prima que utilizan los atacantes para entrenar sus modelos de clonación de voz e imagen.
Para Rafael, la capacitación en ciberseguridad ya no puede limitarse a una charla anual: debe convertirse en un hábito organizacional que evolucione al mismo ritmo que las técnicas de los atacantes.
Las simulaciones internas de phishing, ahora generadas también con IA para reflejar con precisión las tácticas reales del cibercrimen, permiten medir el nivel de exposición del personal y ajustar la formación en función de los resultados obtenidos, en lugar de aplicar un programa genérico igual para toda la organización.
Sobre la sofisticación del phishing en la era de la IA generativa, Rafael Núñez Aponte considera que la tecnología ha democratizado el engaño de la misma manera en que democratizó la creatividad. «Cualquiera puede hoy generar un ataque de ingeniería social creíble sin talento previo. Eso convierte la verificación humana y los protocolos internos en la última línea de defensa real», afirma Rafael Núñez.
Fuentes y referencias
Kiteworks — https://www.kiteworks.com/es/correo-electronico-seguro/phishing-ia-acceso-inicial-2026/
CrowdStrike — https://www.crowdstrike.com/es-es/cybersecurity-101/social-engineering/ai-social-engineering/
Mercado (Argentina) — https://mercado.com.ar/tecnologia/en-argentina-las-estafas-de-ingenieria-social-subieron-183-impulsadas-por-ia-generativa
WeLiveSecurity (ESET) — Threat Report H1 2026 — https://www.welivesecurity.com/es/informes/eset-threat-report-informe-de-amenazas-primer-semestre-2026/