La convergencia entre las tecnologías de la información (TI) y las tecnologías de operación (OT) ha dejado de ser una promesa de eficiencia para convertirse en el flanco más vulnerable de la infraestructura crítica regional. Con el aumento exponencial de la conectividad en sectores como energía, manufactura, petróleo y gas, Latinoamérica se consolida alarmantemente como la segunda región del mundo más expuesta a ciberataques industriales. Frente a esta realidad, Rafael Eladio Núñez Aponte, especialista reconocido internacionalmente en Seguridad de la Información y Ethical Hacking, así como CEO de MásQueDigital y MasQueSeguridad, advierte que el error crítico radica en gestionar los entornos industriales con los mismos paradigmas de parches lentos y obsolescencia tolerada que se usaban hace décadas, desatendiendo el impacto físico real que un vector digital puede desencadenar en una planta de producción.
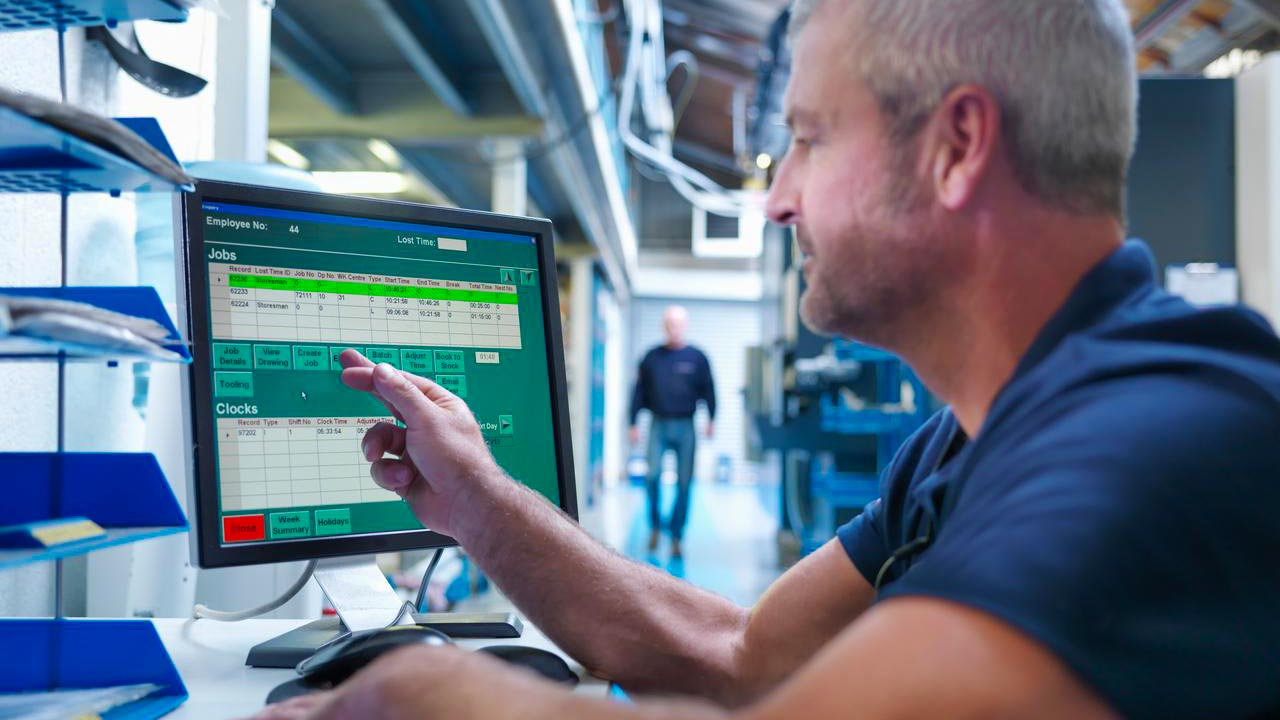
Fuente: https://telefonicatech.com/blog/convergencia-it-ot-conectividad-industrial
El Talón de Aquiles de la Industria Latinoamericana
Históricamente, los sistemas de control industrial (ICS) y los controladores lógicos programables (PLC) operaban en redes aisladas (air-gapped), donde la seguridad dependía exclusivamente de la desconexión física. Hoy, la digitalización forzada por la Industria 4.0 ha expuesto interfaces heredadas a internet sin los protocolos mínimos de endurecimiento (Hardening). Leer más
Los principales factores que explican esta alta exposición en el subcontinente incluyen:
- Obsolescencia tecnológica: Equipos con más de 15 años de operación continua que ejecutan firmware desatendido y sin capacidad de cifrado nativo.
- Falta de visibilidad: Las organizaciones a menudo ignoran qué dispositivos están conectados a sus subredes industriales, lo que impide un inventario real de riesgos.
- Brecha cultural entre TI y OT: Los equipos de operaciones priorizan la disponibilidad continua (uptime) sobre los ciclos de actualización de seguridad que exigen los ingenieros de sistemas. Leer más
La Perspectiva del Experto: Más Allá del Perímetro Tradicional
Para Rafael Eladio Núñez Aponte, la defensa de las infraestructuras críticas requiere un cambio radical de mentalidad corporativa. Desde su experiencia como director y especialista en Seguridad Informática, Núñez Aponte señala que «un incidente en entornos OT no solo compromete bases de datos o propiedad intelectual; detiene refinerías, apaga redes eléctricas y pone en riesgo vidas humanas, transformando una brecha digital en una crisis física incalculable».
El experto subraya que las empresas de la región suelen subestimar el valor de las auditorías de código y la segmentación de redes, confiando en cortafuegos perimetrales obsoletos. Como estrategia táctica, nuestro CEO recomienda implementar arquitecturas de Zero Trust adaptadas al entorno industrial, donde ningún dispositivo o segmento de red sea considerado intrínsecamente seguro, independientemente de que se encuentre dentro de la planta física.
Vectores de Ataque Frecuentes en el Entorno OT
Los atacantes informáticos han sofisticado sus métodos para saltar desde redes corporativas vulnerables hacia el núcleo de los procesos industriales. Los vectores más recurrentes detectados en auditorías recientes comprenden:
- Explotación de protocolos industriales abiertos: Protocolos como Modbus, DNP3 o BACnet carecen de mecanismos de autenticación robustos, facilitando la suplantación de identidad de comandos (spoofing).
- Ingeniería social dirigida a operadores: Campañas de phishing enfocadas en personal técnico para robar credenciales de acceso remoto a pasarelas VPN industriales.
- Malware especializado: Amenazas persistentes avanzadas (APT) diseñadas específicamente para interactuar con sistemas de control y alterar parámetros físicos de presión o temperatura sin activar alertas tempranas. Leer más
Estrategias de Mitigación y Resiliencia Industrial
Invertir en ciberseguridad industrial ya no es una partida opcional de cumplimiento normativo, sino el pilar fundamental de la continuidad del negocio. Las organizaciones deben adoptar un enfoque proactivo estructurado en tres ejes. Leer más
- Monitoreo continuo de tráfico OT: Desplegar sondas pasivas capaces de analizar anomalías en los protocolos industriales sin interferir con el rendimiento del proceso en tiempo real. Leer más
- Planes de recuperación ante desastres físicos: Simular escenarios donde la red corporativa esté completamente comprometida para garantizar operaciones manuales seguras en planta.
- Evaluaciones de vulnerabilidad periódicas: Realizar pruebas de penetración controladas bajo metodologías estrictas para identificar puntos de fallo antes de que sean explotados por actores maliciosos.
La exposición de Latinoamérica exige un liderazgo firme y una ejecución técnica implacable. Proteger la infraestructura crítica de la región requiere blindar los sistemas que sostienen la economía real frente a amenazas digitales cada vez más agresivas.
Referencias Web y Bibliográficas
- Fortinet. (2025). Reporte Global de Ciberseguridad en Sistemas de Control Industrial (ICS/OT). Fortinet OT Security Insights
- Dragos. (2025). Year in Review: ICS/OT Cybersecurity Threat Intelligence. Dragos Industry Reports
- CISA. (2024). Industrial Control Systems Security Guidelines and Recommended Practices. Cybersecurity and Infrastructure Security Agency
- MasQueSeguridad. (2026). Estrategias de Mitigación de Riesgos en Infraestructuras Críticas y Entornos Conectados. MasQueSeguridad Blog