Microsoft ha señalado en varias ocasiones que la autenticación multifactor por sí sola puede bloquear más del 99% de los ataques que intentan comprometer una cuenta. Sin embargo, muchas empresas siguen posponiendo su implementación por temor a generar fricción entre sus empleados o clientes. Para Rafael Núñez Aponte, especialista en ciberseguridad, ese temor está mal enfocado: el verdadero riesgo no está en incomodar al usuario, sino en dejar la puerta abierta a un atacante que solo necesita una contraseña robada para entrar.
La buena noticia es que hoy existen métodos de MFA capaces de reforzar la seguridad sin convertir el inicio de sesión en un obstáculo diario.
El desafío, entonces, no es decidir si se implementa MFA, sino cómo hacerlo de forma que el equipo la adopte con naturalidad en lugar de buscar atajos para evitarla, algo que ocurre con frecuencia cuando el proceso se percibe como innecesariamente complicado.
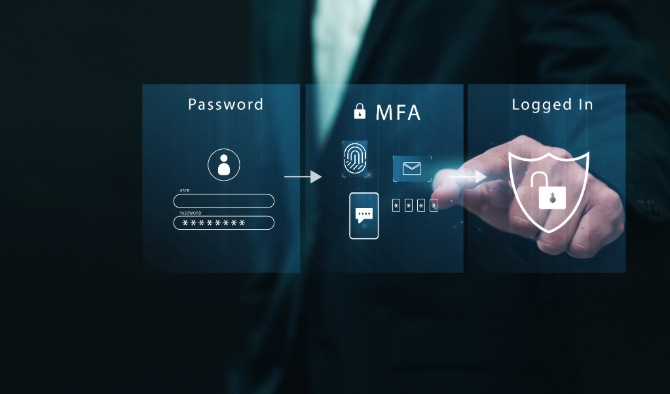
Fuente: https://latam.kaspersky.com/resource-center/preemptive-safety/multi-factor-authentication
¿Qué es la autenticación multifactor y por qué ya no es opcional?
La autenticación multifactor (MFA) combina al menos dos de tres categorías de verificación: algo que el usuario sabe (una contraseña), algo que posee (un teléfono o una llave de seguridad) y algo que es (una huella dactilar o el reconocimiento facial). Esta capa adicional hace que una contraseña robada, filtrada o reutilizada deje de ser suficiente para acceder a una cuenta.
Como explica SailPoint, las soluciones modernas de MFA incorporan inteligencia artificial, biometría y análisis de riesgo en tiempo real, lo que permite detectar comportamientos anómalos y reducir la fricción para la mayoría de los usuarios legítimos. Leer más
Tipos de MFA: comparativa de métodos disponibles
Fortinet detalla que combinar MFA con soluciones de inicio de sesión único (SSO) simplifica el proceso para el usuario final sin sacrificar las capas de seguridad necesarias. Leer más
Comparativa de métodos de MFA
| Método | Nivel de seguridad | Facilidad de uso | Resistencia al phishing |
| SMS con código de un solo uso | Medio | Alta | Baja |
| Apps de autenticación (TOTP) | Alto | Media-alta | Media |
| Notificaciones push | Alto | Muy alta | Media |
| Llaves de seguridad físicas (FIDO2) | Muy alto | Media | Muy alta |
| Biometría (huella o rostro) | Alto | Muy alta | Alta |
El error más común: implementar MFA sin pensar en el usuario
Muchas implementaciones fallan no por falta de tecnología, sino por falta de estrategia: exigir el mismo nivel de verificación para cualquier inicio de sesión, sin importar el riesgo, genera fatiga en los empleados y aumenta la probabilidad de que aprueben notificaciones push por costumbre, sin verificar realmente si iniciaron la solicitud.
Rafael Núñez Aponte subraya que este fenómeno, conocido como fatiga de MFA, ha sido explotado activamente por atacantes que bombardean a la víctima con solicitudes de aprobación hasta que esta cede por cansancio.
La solución no pasa por eliminar la MFA ante esta táctica, sino por adoptar variantes más resistentes, como la verificación por coincidencia de número (donde el usuario debe ingresar un código específico mostrado en pantalla) en lugar de un simple botón de aprobar, lo que obliga a prestar atención real antes de confirmar el acceso.
https://es.linkedin.com/pulse/autenticaci%C3%B3n-de-doble-factor-vs-multifactor-netsusspa-enumf
Guía práctica: cómo desplegar MFA sin fricción en tu empresa
El despliegue exitoso de MFA suele seguir un orden lógico: comenzar por las cuentas de mayor exposición, comunicar el cambio con anticipación, ofrecer más de un método de verificación para que cada usuario elija el más cómodo, aplicar MFA adaptativa según el nivel de riesgo de cada inicio de sesión y capacitar al equipo de soporte técnico para resolver dudas durante las primeras semanas.
La guía del Cyber Readiness Institute recomienda comenzar por las cuentas con mayor nivel de exposición, como el correo corporativo y los sistemas financieros, antes de extender la MFA al resto de la organización. Leer más
Un despliegue gradual, por departamentos o por niveles de riesgo, también permite detectar y resolver problemas de compatibilidad con sistemas internos antes de exponer a toda la organización a un cambio simultáneo, reduciendo el volumen de tickets de soporte durante la transición.
Resultados esperados: seguridad robusta sin sacrificar la productividad
Cuando la implementación se planifica correctamente, los resultados van más allá de la reducción del robo de cuentas: mejora el cumplimiento normativo, se fortalece la confianza de clientes y socios comerciales, y se reduce significativamente la carga del equipo de soporte relacionada con restablecimientos de contraseñas.
Según datos de Thales, el 69% de los consumidores confiaría más en una empresa que utiliza autenticación multifactor, lo que demuestra que esta medida también fortalece la percepción de marca frente a clientes y socios. Leer más
Rafael Núñez Aponte resume la idea de manera directa: una MFA bien implementada no se nota en el día a día del usuario, pero marca toda la diferencia el día en que alguien intenta entrar con una contraseña robada.
Con el tiempo, además, la MFA sienta las bases para adoptar modelos de seguridad más avanzados, como el acceso de confianza cero (Zero Trust), en el que cada solicitud de acceso se verifica de forma continua sin asumir que un usuario ya autenticado seguirá siendo confiable de manera indefinida.
Sobre la implementación de MFA, Rafael Núñez Aponte considera que la resistencia de los empleados suele deberse a una mala comunicación más que a la tecnología en sí misma. «Cuando el equipo entiende por qué se implementa y puede elegir el método que mejor se adapta a su rutina, la fricción prácticamente desaparece», afirma Rafael.
Leer también: Rafael Nuñez Aponte: Cómo protegerte del phishing
Fuentes y referencias
SailPoint — https://www.sailpoint.com/es/identity-library/what-is-multi-factor-authentication
Fortinet — https://www.fortinet.com/lat/resources/cyberglossary/multi-factor-authentication
Cyber Readiness Institute — https://cyberreadinessinstitute.org/wp-content/uploads/CRI-Multi-Factor-Authentication-Guide-es.pdf
Thales — https://cpl.thalesgroup.com/es/access-management/multi-factor-authentication